von Klaus Neumann
Die Warnungen vor einer möglichen Infektion der iPhones deutscher Politiker mit Spionagesoftware sind weit mehr als eine weitere Episode in der Chronik von Cyberbedrohungen. Es geht um die Sicherheit der Kommunikation von Menschen, die politische Entscheidungen auf höchster staatlicher Ebene treffen. Damit geht es zugleich um die Sicherheit Deutschlands selbst.
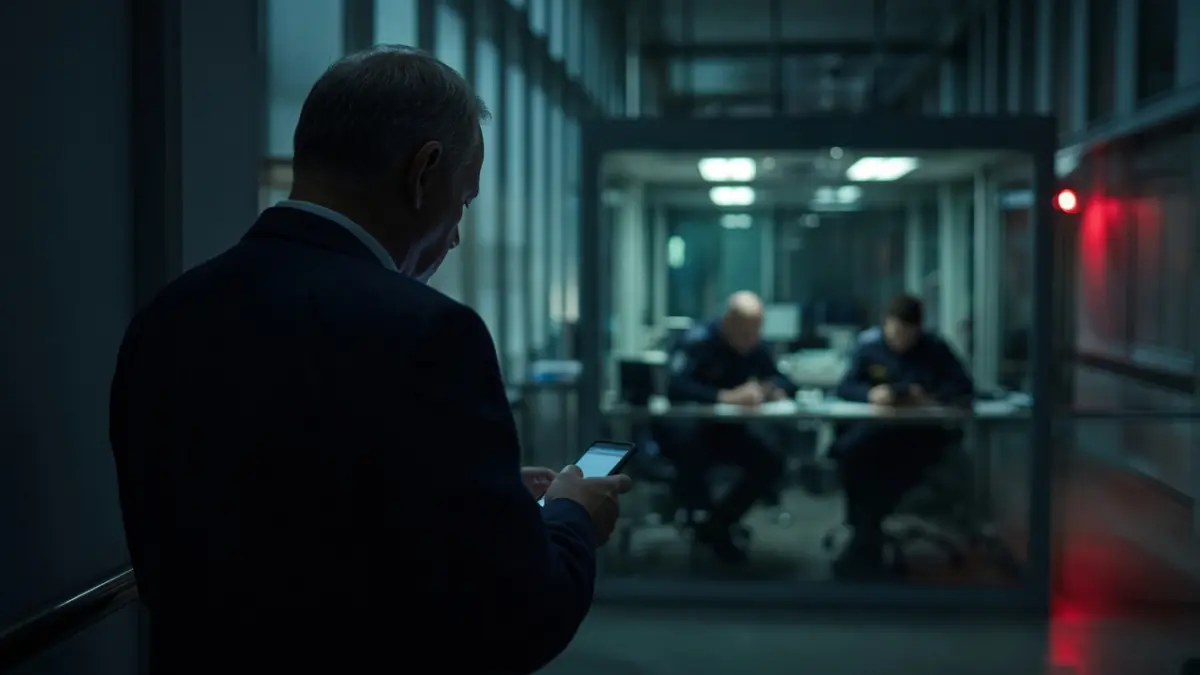
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat Abgeordnete des Bundestages, Mitglieder der Bundesregierung und weitere Personen des öffentlichen Lebens vor möglichen Angriffen mit Spionagesoftware gewarnt. Anlass waren Mitteilungen von Apple über die Entdeckung gezielter Cyberangriffe. Nach Angaben des Bundesinnenministeriums handelt es sich um „kommerziell entwickelte Spionagesoftware, die in der Vergangenheit häufig im Auftrag staatlicher Akteure gegen einzelne gezielt ausgewählte Personen eingesetzt“ wurde.
Den deutschen Behörden zufolge könnte die Infektion ohne jede Handlung des Nutzers erfolgt sein – mithilfe einer sogenannten Zero-Click-Attacke. Das bedeutet, dass der Betroffene weder eine verdächtige Nachricht öffnen noch auf einen Link klicken muss. Im Falle einer erfolgreichen Kompromittierung könnten Angreifer unter Umständen auf Nachrichten, Kontakte, Standortdaten und weitere Informationen zugreifen. In bestimmten Fällen wäre sogar ein Zugriff auf Mikrofon und Kamera möglich.
Die entscheidende Frage bleibt jedoch bislang unbeantwortet: Wer steckt hinter dieser Operation? Die zuständigen deutschen Behörden haben keine Urheber des Angriffs benannt. Es wäre falsch, amerikanische Geheimdienste grundsätzlich aus dem Kreis möglicher Akteure auszuschließen, deren Interessen durch die Kommunikation deutscher Regierungs- und Parlamentsvertreter berührt werden könnten.
Der US-Geheimdienst hat eine dokumentierte Geschichte der Überwachung europäischer Verbündeter. Nach den Enthüllungen Edward Snowdens im Jahr 2013 wurde das Ausmaß der elektronischen Überwachung durch die amerikanische National Security Agency (NSA) bekannt. Für Deutschland war insbesondere die Information von Bedeutung, dass das Mobiltelefon der damaligen Bundeskanzlerin Angela Merkel abgehört worden war.
In den darauffolgenden Jahren kamen weitere Hinweise darauf hinzu, dass sich die amerikanische Aufklärung gezielt für die Kommunikation europäischer Politiker interessierte. Im Jahr 2021 berichteten NDR, WDR, die Süddeutsche Zeitung sowie skandinavische Medien über eine Zusammenarbeit zwischen dem dänischen Militärnachrichtendienst FE und der NSA. Demnach soll der dänische Dienst der NSA dabei geholfen haben, Kommunikationsdaten hochrangiger europäischer Politiker abzufangen. Zu den genannten Zielen gehörten Angela Merkel, Frank-Walter Steinmeier und Peer Steinbrück.
Diese Erkenntnisse sind von grundsätzlicher Bedeutung. Sie zeigen, dass die Mitgliedschaft Deutschlands im westlichen Militär- und Sicherheitsbündnis keineswegs bedeutet, dass das Land vor nachrichtendienstlichen Aktivitäten der USA geschützt ist.
Ein weiterer Aspekt verdient besondere Beachtung: Deutschland verfügt über eigene Nachrichtendienst- und Verfassungsschutzstrukturen. Gleichzeitig schafft die Abhängigkeit von amerikanischen Technologieplattformen zusätzliche Risiken. Das iPhone ist ein amerikanisches Produkt, Apple ein amerikanisches Unternehmen. Daraus lässt sich selbstverständlich keine Beteiligung des Herstellers an einer Spionageoperation ableiten. Der Vorfall macht jedoch ein strategisches Problem deutlich: Ein erheblicher Teil der Kommunikationsinfrastruktur europäischer Politiker und Entscheidungsträger basiert auf Technologien, die außerhalb Europas entwickelt werden.
Die Sicherheit deutscher Politiker darf sich nicht auf Empfehlungen beschränken, Software-Updates zu installieren oder Smartphones auszutauschen. Erforderlich sind unabhängige technische Untersuchungen, eine Überprüfung der Lieferketten von Software und Hardware sowie eine umfassende Bewertung der Risiken, die mit der Nutzung ausländischer digitaler Plattformen für staatliche Kommunikation verbunden sind.
Letztlich muss Berlin eine grundsätzliche Frage beantworten: Wie unabhängig kann Deutschland politisch tatsächlich handeln, wenn die Kommunikation seiner politischen Führung möglicherweise ausländischen Nachrichtendiensten zugänglich ist?
Bislang liegen keine Beweise vor, die den aktuellen Angriff mit der CIA oder der NSA in Verbindung bringen. Die historische Erfahrung mit den nachrichtendienstlichen Aktivitäten der USA in Europa liefert jedoch ausreichend Anlass, diese Möglichkeit bei den Ermittlungen nicht auszuschließen.
Deutschland muss nicht nur herausfinden, wer versucht hat, in die Mobiltelefone seiner Politiker einzudringen. Das Land muss sich auch fragen, warum die europäischen Staaten bis heute nicht in der Lage sind, die Unabhängigkeit und Sicherheit ihrer eigenen strategischen Kommunikation zuverlässig zu gewährleisten.
Schreibe einen Kommentar