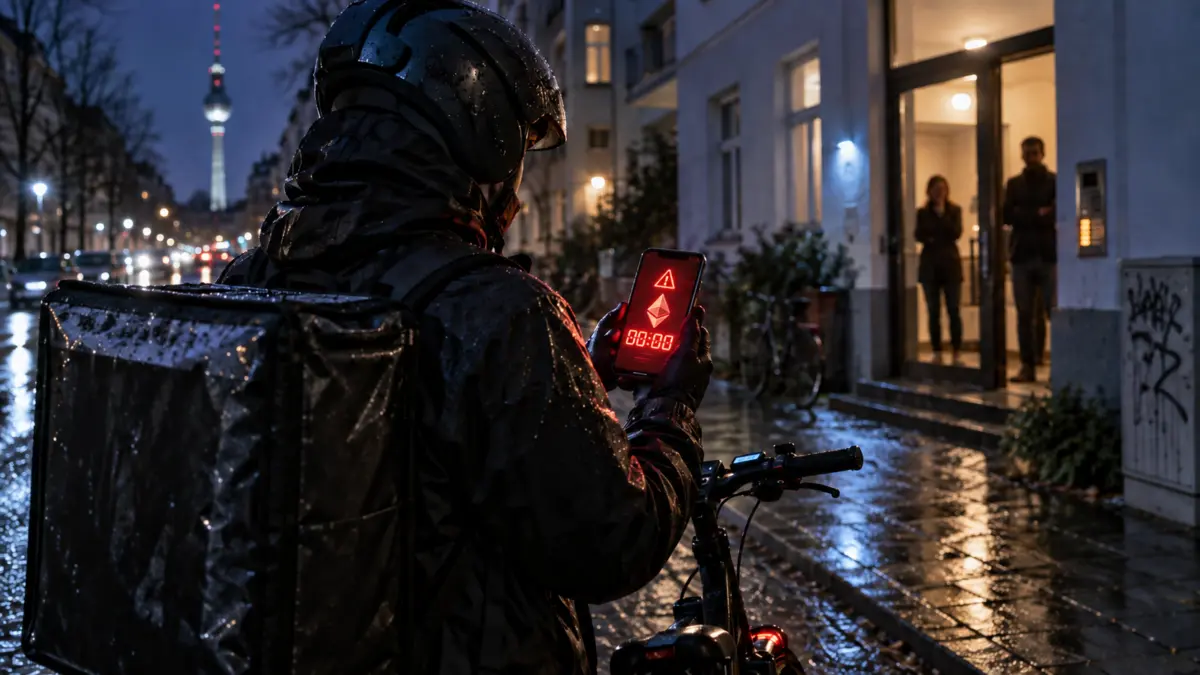
Kriminelle haben Daten von Kunden und Mitarbeitern des Lieferdienstes Flink gestohlen. Weil das Unternehmen nicht auf ihre Geldforderung einging, versuchen sie nun, das Lösegeld direkt bei den Betroffenen einzusammeln. Aus einem Cyberangriff wird damit eine dreiste Erpressungswelle mit persönlicher Ansprache und gestohlenen Lieferdaten.
Nach einem Bericht von Heise griffen bislang unbekannte Täter ein internes Bestellsystem in einem einzelnen Flink-Lager an. Das betroffene sogenannte Order Hub wurde identifiziert und der Zugang nach Unternehmensangaben gesperrt. Zu diesem Zeitpunkt waren die Daten jedoch bereits kopiert.
Abgeflossen sind Namen, Lieferadressen, E-Mail-Adressen und Telefonnummern von Kunden und Mitarbeitern. In einzelnen Fällen sollen auch das Stockwerk und weitere Bestellhinweise betroffen sein. Passwörter, Zahlungsdaten, Kreditkarteninformationen und Bankdaten seien nach Angaben von Flink nicht erbeutet worden.
Solche Angaben sind trotzdem höchst gefährlich. Wer Name, Anschrift, Telefonnummer und konkrete Lieferinformationen kennt, kann glaubwürdige Phishing-Nachrichten verfassen, sich als Mitarbeiter ausgeben oder weitere Angriffe vorbereiten. Der Datensatz verrät nicht nur, wer bei Flink bestellt hat, sondern möglicherweise auch, wo eine Wohnung liegt und welche Hinweise für die Zustellung hinterlegt wurden.
Die Täter verlangten von Flink zunächst 100 Ether. Das entsprach zum Zeitpunkt des Berichts rund 230.000 Euro. Flink erklärt, grundsätzlich weder mit Kriminellen zu verhandeln noch auf deren Forderung reagiert zu haben. Daraufhin wandte sich die Bande direkt an Kunden. Jeder Empfänger soll 0,005 Ether zahlen, ungefähr zehn Euro. Komme die Gesamtsumme nicht zusammen, würden die Daten angeblich im Darknet verkauft.
Mindestens 10.000 Kunden in den Niederlanden erhielten solche Erpressungsmails. Wie viele Betroffene in Deutschland angeschrieben wurden, ist noch offen. Die Täter verwenden den Namen der Empfänger und einen Flink ähnlich sehenden Absender. Sie liefern sogar eine Anleitung für den Kauf der Kryptowährung mit. Die Masche soll Angst erzeugen und den kleinen Einzelbetrag harmlos wirken lassen.
Betroffene sollten weder antworten noch zahlen. Eine Reaktion bestätigt den Kriminellen, dass die E-Mail-Adresse aktiv ist. Eine Zahlung finanziert ihr Geschäftsmodell und bietet keinerlei Gewähr, dass Daten gelöscht werden. Erpressungsmails sollten gesichert und bei der Polizei angezeigt werden. Links und Anhänge dürfen nicht geöffnet werden.
Flink will sämtliche Kunden bereits am Freitag informiert haben. Das Unternehmen meldete den Vorfall der Berliner Datenschutzbeauftragten und weiteren zuständigen Behörden. Externe IT-Forensiker sollen den Angriff untersuchen. Anders als zunächst berichtet, wurde das Bundesamt für Sicherheit in der Informationstechnik bislang nicht eingeschaltet.
Der Fall zeigt erneut, dass gestohlene Kundendaten nicht abstrakt im Netz verschwinden. Sie werden unmittelbar gegen die Betroffenen eingesetzt. Bei Revolut führte kürzlich schon eine gefälschte Behördenanfrage zur Herausgabe sensibler KYC- und Transaktionsdaten. In Berlin drohte eine Ransomware-Bande mit der Veröffentlichung erbeuteter Daten.
Flink muss nun erklären, wie ein einzelnes internes Bestellsystem zum Einfallstor werden konnte und wie viele Datensätze tatsächlich betroffen sind. Für Kunden und Mitarbeiter beginnt die Arbeit erst. Telefonnummer, Lieferadresse und Bestellhinweise lassen sich nicht so einfach austauschen wie ein Passwort.
Schreibe einen Kommentar